SMTP einfach erklärt: So funktioniert der E-Mail-Versand
Wenn du in einem Mailprogramm auf „Senden“ klickst, übernimmt im Hintergrund meist SMTP den Transport deiner Nachricht. Das Simple Mail Transfer Protocol legt fest, wie E-Mails von einem Programm an einen Mailserver übergeben und anschließend zwischen Mailservern weitergeleitet werden.
SMTP kümmert sich dabei um den Versand. Für das Abrufen und Verwalten bereits zugestellter Nachrichten kommen andere Verfahren wie IMAP oder POP3 zum Einsatz. Diese Trennung ist wichtig, weil bei der Einrichtung eines Mailkontos unterschiedliche Server, Ports und Sicherheitseinstellungen benötigt werden.
Trotz seines Alters gehört SMTP weiterhin zu den grundlegenden Protokollen des E-Mail-Verkehrs. Das ursprüngliche Verfahren wurde im Laufe der Jahre erweitert. Verschlüsselung, Authentifizierung und zusätzliche Prüfverfahren sorgen heute dafür, dass ein moderner Mailversand mit dem einfachen Grundprinzip von damals nur noch wenig gemeinsam hat.
Was ist SMTP?
SMTP steht für „Simple Mail Transfer Protocol“. Es handelt sich um ein Netzwerkprotokoll, mit dem elektronische Nachrichten zu einem Mailserver übertragen und von dort zu weiteren Mailservern transportiert werden.
Dabei gibt es zwei typische Einsatzbereiche. Dein Mailprogramm übergibt eine neue Nachricht zunächst an den Mailserver deines E-Mail-Anbieters. Anschließend nutzt dieser Server SMTP, um die Nachricht an den zuständigen Mailserver des Empfängers weiterzuleiten.
SMTP ist also in erster Linie ein Transportprotokoll. Es verwaltet weder deinen Posteingang noch synchronisiert es Ordner zwischen mehreren Geräten. Dafür ist beispielsweise IMAP zuständig.
Der heute noch maßgebliche grundlegende SMTP-Standard ist in RFC 5321 beschrieben. Er definiert unter anderem den Aufbau einer SMTP-Verbindung, wichtige Befehle und die Antworten eines Mailservers. Viele Funktionen, die beim heutigen E-Mail-Versand selbstverständlich wirken, wurden später über Erweiterungen ergänzt.
So funktioniert SMTP beim E-Mail-Versand
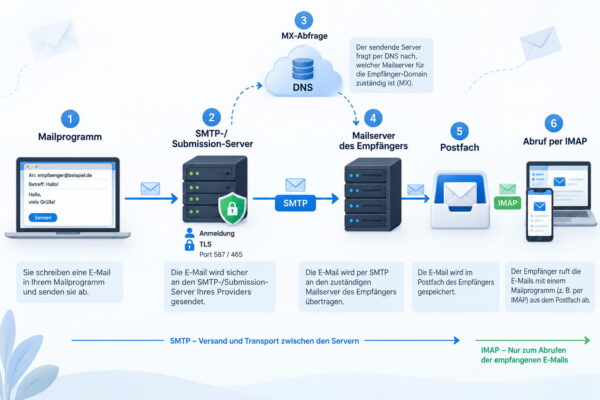
Ein E-Mail-Versand besteht aus mehreren Stationen. Das Mailprogramm spricht normalerweise nicht direkt mit dem Mailserver des Empfängers. Stattdessen wird die Nachricht zunächst an den Server des eigenen Anbieters übergeben.
Ein typischer Ablauf sieht so aus:
- Du schreibst eine Nachricht in Outlook, Thunderbird, einer Smartphone-App oder einem anderen Mailprogramm.
- Das Programm baut eine Verbindung zum SMTP- beziehungsweise Submission-Server deines E-Mail-Anbieters auf.
- Der Server prüft normalerweise deine Anmeldung und nimmt die Nachricht entgegen.
- Der sendende Mailserver ermittelt, welcher Mailserver für die Domain des Empfängers zuständig ist.
- Dazu werden unter anderem die sogenannten MX-Einträge im Domain Name System ausgewertet.
- Der sendende Server baut eine SMTP-Verbindung zum zuständigen Empfänger-Server auf.
- Nimmt dieser die Nachricht an, wird sie dort für den Empfänger gespeichert oder intern weiterverarbeitet.
- Der Empfänger greift anschließend beispielsweise über IMAP auf die Nachricht zu.
Bei der Übertragung zwischen Mailservern kann eine Nachricht auch über weitere Systeme laufen. Jeder beteiligte Mailserver kann dabei einen sogenannten „Received“-Eintrag in den Kopfzeilen der Nachricht ergänzen. Anhand dieser Einträge lässt sich später nachvollziehen, welche Stationen eine E-Mail durchlaufen hat.
SMTP ist deshalb eher mit einem Transportsystem als mit einem Postfach vergleichbar. Das Protokoll sorgt dafür, dass eine Nachricht von Station zu Station weitergereicht wird. Wie du anschließend auf die gespeicherte Nachricht zugreifst, ist eine andere Aufgabe.
Die wichtigsten SMTP-Befehle
SMTP arbeitet mit vergleichsweise einfachen textbasierten Befehlen. Mailprogramme senden diese Befehle automatisch. Du musst sie bei einer normalen Einrichtung nicht selbst eingeben.
Zu den wichtigsten gehören:
| SMTP-Befehl | Aufgabe |
|---|---|
| EHLO | Meldet den Client beim Server an und fragt unterstützte SMTP-Erweiterungen ab |
| MAIL FROM | Legt die Absenderadresse für die SMTP-Übertragung fest |
| RCPT TO | Gibt einen Empfänger der Nachricht an |
| DATA | Leitet die Übertragung des eigentlichen Nachrichteninhalts ein |
| QUIT | Beendet die SMTP-Sitzung |
| STARTTLS | Startet bei entsprechender Unterstützung eine verschlüsselte TLS-Verbindung |
| AUTH | Leitet eine Authentifizierung gegenüber dem Server ein |
Eine stark vereinfachte SMTP-Unterhaltung könnte beispielsweise so ablaufen:
EHLO mail.example
MAIL FROM:<absender@example.com>
RCPT TO:<empfaenger@example.net>
DATA
...
QUIT
Der Server beantwortet jeden Schritt mit einem Statuscode. Ein 250 bedeutet beispielsweise in vielen Situationen, dass die angeforderte Aktion erfolgreich durchgeführt wurde. Nach DATA fordert der Server mit 354 zur Übertragung der eigentlichen Nachricht auf.
Wichtig ist die Unterscheidung zwischen dem SMTP-Umschlag und den sichtbaren Kopfzeilen einer E-Mail. MAIL FROM und RCPT TO gehören zum Transport der Nachricht. Die sichtbaren Felder „Von:“ und „An:“ innerhalb des Mailprogramms sind Bestandteile der eigentlichen Nachricht. Sie müssen technisch nicht immer identisch mit den Adressen des SMTP-Umschlags sein.
Welche SMTP-Ports werden verwendet?
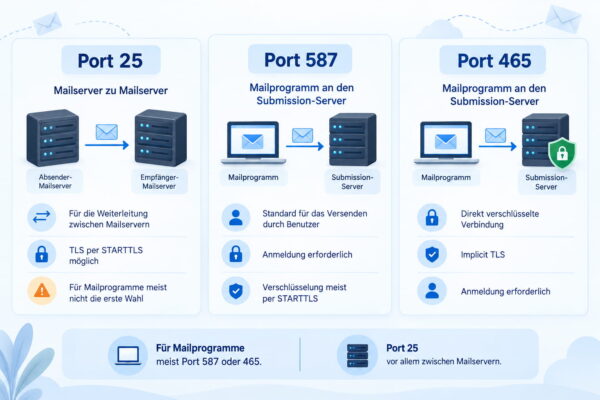
Beim Einrichten eines E-Mail-Kontos begegnen dir meistens die TCP-Ports 25, 587 und 465. Sie erfüllen unterschiedliche Aufgaben.
| Port | Typischer Einsatz | Verschlüsselung |
|---|---|---|
| 25 | SMTP-Verkehr zwischen Mailservern | TLS kann per STARTTLS verwendet werden |
| 587 | Übermittlung einer E-Mail vom Mailprogramm an den Mailserver | meist STARTTLS |
| 465 | Mail-Übermittlung mit sofort aufgebauter TLS-Verbindung | Implicit TLS |
Port 25 ist vor allem für die Kommunikation zwischen Mailservern vorgesehen. Für die Einrichtung eines normalen Mailprogramms solltest du diesen Port nur verwenden, wenn dein Anbieter ihn ausdrücklich vorgibt.
Port 587 ist für die sogenannte Message Submission vorgesehen. Dabei übergibt ein Benutzer oder Mailprogramm eine neue Nachricht an den Mailserver seines Anbieters. Die Verbindung beginnt zunächst als SMTP-Verbindung und wird normalerweise mit STARTTLS verschlüsselt.
Port 465 wird für SMTP Submission mit „Implicit TLS“ verwendet. Hier beginnt die TLS-Verschlüsselung unmittelbar beim Aufbau der Verbindung. Erst danach werden SMTP-Daten übertragen. Dieses Verfahren ist auch in RFC 8314 beschrieben.
Welchen Port du in Outlook, Thunderbird oder einer anderen Anwendung eintragen musst, hängt vom Anbieter ab. Die Angaben des Mailproviders haben deshalb Vorrang vor pauschalen Einstellungen aus Anleitungen.
SMTP und Verschlüsselung mit TLS
Das ursprüngliche SMTP enthält keine eingebaute Transportverschlüsselung. Ohne zusätzliche Schutzmaßnahmen könnten Daten zwischen zwei Kommunikationspartnern grundsätzlich im Klartext übertragen werden.
Moderne Maildienste setzen deshalb TLS ein. Dabei gibt es zwei verbreitete Varianten.
Bei STARTTLS wird zunächst eine normale SMTP-Verbindung aufgebaut. Unterstützt der Server STARTTLS, fordert der Client anschließend den Wechsel auf eine verschlüsselte Verbindung an. Danach läuft die weitere SMTP-Kommunikation innerhalb der TLS-Verbindung.
Bei Implicit TLS beginnt die Verschlüsselung bereits mit dem Verbindungsaufbau. Für SMTP Submission ist dafür Port 465 vorgesehen.
Die Bezeichnung „SMTPS“ taucht bei Providern, Programmen und in älteren Anleitungen weiterhin auf. Meist ist damit SMTP über eine direkt verschlüsselte TLS-Verbindung gemeint. Für die Einrichtung ist wichtiger, ob der Anbieter STARTTLS oder eine sofortige TLS-Verbindung verlangt.
TLS schützt die jeweilige Verbindung zwischen zwei beteiligten Systemen. Das ist keine Ende-zu-Ende-Verschlüsselung der eigentlichen E-Mail. Wird eine Nachricht über mehrere Mailserver transportiert, handelt jeder Übertragungsabschnitt separat.
Wer den Inhalt einer E-Mail so verschlüsseln möchte, dass nur Sender und Empfänger ihn lesen können, benötigt dafür andere Verfahren wie S/MIME oder OpenPGP.
Warum braucht SMTP eine Authentifizierung?
Ein Mailserver darf normalerweise nicht jedem beliebigen Internetnutzer erlauben, Nachrichten über ihn zu verschicken. Ein frei zugänglicher Server könnte sonst sehr schnell für Spam und andere missbräuchliche Nachrichten verwendet werden.
Bei der Übermittlung einer E-Mail vom Mailprogramm zum Server findet deshalb in der Regel eine Authentifizierung statt. Dafür gibt es die SMTP-Erweiterung AUTH.
Je nach Anbieter kommen unterschiedliche Anmeldeverfahren zum Einsatz. Klassische Mailkonten verwenden häufig Benutzername und Kennwort innerhalb einer verschlüsselten Verbindung. Andere Dienste unterstützen moderne tokenbasierte Verfahren wie OAuth.
Das Mailprogramm übernimmt die technische Anmeldung automatisch, wenn das Konto korrekt eingerichtet ist. In den Einstellungen findest du häufig Optionen wie „Server erfordert Authentifizierung“ oder vergleichbare Bezeichnungen.
Das verwendete Kennwort muss dabei nicht zwangsläufig mit dem normalen Kontokennwort identisch sein. Einige Anbieter verlangen beispielsweise ein separates App-Passwort, wenn für das Benutzerkonto zusätzliche Sicherheitsfunktionen aktiviert sind.
Eine unverschlüsselte Übertragung einfacher Zugangsdaten sollte vermieden werden. SMTP-Authentifizierung und TLS gehören deshalb bei der Übermittlung von Nachrichten durch einen Benutzer praktisch zusammen.
SMTP, IMAP und POP3: Wo liegt der Unterschied?
SMTP, IMAP und POP3 werden häufig gemeinsam genannt, erfüllen aber verschiedene Aufgaben.
| Protokoll | Hauptaufgabe |
|---|---|
| SMTP | E-Mails versenden und zwischen Mailservern übertragen |
| IMAP | E-Mails auf dem Server verwalten und mit Geräten synchronisieren |
| POP3 | E-Mails vom Server auf ein Gerät abrufen |
Wenn du ein Mailkonto in einem Programm einrichtest, benötigst du deshalb häufig zwei unterschiedliche Serverangaben. Der Postausgangsserver arbeitet mit SMTP. Für den Posteingang wird meistens IMAP eingesetzt.
IMAP lässt Nachrichten in der Regel auf dem Mailserver liegen und synchronisiert Ordner, Lesestatus und weitere Änderungen. Dadurch kannst du dasselbe Postfach bequem auf PC, Notebook und Smartphone verwenden.
POP3 arbeitet stärker nach dem Prinzip des Abrufens. Nachrichten können auf den lokalen Rechner übertragen werden. Ob eine Kopie zusätzlich auf dem Server verbleibt, hängt von der Konfiguration ab.
IMAP und POP3 sind deshalb keine Alternativen zu SMTP beim Versenden einer Nachricht. Sie ergänzen SMTP auf der Empfangsseite.
Wie gelangen Anhänge und HTML-Mails über SMTP?
SMTP wurde ursprünglich für vergleichsweise einfache textbasierte Nachrichten entwickelt. Moderne E-Mails enthalten jedoch Bilder, Dokumente, HTML-Inhalte, unterschiedliche Zeichensätze und andere Daten.
Hier kommt MIME ins Spiel. Die Abkürzung steht für „Multipurpose Internet Mail Extensions“. MIME legt unter anderem fest, wie unterschiedliche Inhaltstypen innerhalb einer E-Mail beschrieben und codiert werden.
Ein PDF-Anhang wird also nicht durch ein völlig anderes Versandprotokoll transportiert. Die Datei wird in eine für E-Mail geeignete Form eingebettet und anschließend als Bestandteil der Nachricht über SMTP übertragen.
Das erklärt auch, warum ein Anhang während des Versands mehr Daten verursachen kann als seine ursprüngliche Dateigröße vermuten lässt. Binäre Dateien müssen für die Übertragung häufig codiert werden.
Eine allgemeingültige maximale Größe für E-Mail-Anhänge lässt sich daraus nicht ableiten. Mailprovider legen eigene Grenzwerte für die Größe einer Nachricht fest. Ein Server kann deshalb eine Nachricht ablehnen, die bei einem anderen Anbieter noch akzeptiert würde.
Bei großen Dateien ist ein Download-Link über einen Cloudspeicher oder einen anderen Dateidienst oft sinnvoller als ein sehr großer E-Mail-Anhang.
Was haben SPF, DKIM und DMARC mit SMTP zu tun?
SMTP sorgt für den Transport einer E-Mail. Allein dadurch lässt sich aber nicht zuverlässig feststellen, ob ein Absender tatsächlich berechtigt ist, eine bestimmte Domain zu verwenden.
Deshalb kommen im modernen Mailverkehr zusätzliche Verfahren wie SPF, DKIM und DMARC zum Einsatz. Sie ersetzen SMTP nicht und sind auch keine einfachen Alternativen zum Protokoll.
SPF ermöglicht es einem Domaininhaber, über DNS-Einträge festzulegen, welche Systeme grundsätzlich berechtigt sind, E-Mails für diese Domain zu versenden.
DKIM ergänzt eine E-Mail um eine kryptografische Signatur. Der empfangende Server kann mit einem im DNS hinterlegten öffentlichen Schlüssel prüfen, ob die Signatur gültig ist und bestimmte Teile der Nachricht seit der Signierung verändert wurden.
DMARC baut auf SPF und DKIM auf. Unter anderem wird geprüft, ob die verwendeten Domains zu der für den Empfänger sichtbaren Absenderdomain passen. Ein Domaininhaber kann zusätzlich vorgeben, wie Empfänger mit Nachrichten umgehen sollen, die entsprechende Prüfungen nicht bestehen.
Diese Verfahren sind besonders für Betreiber eigener Domains relevant. Wenn du lediglich ein normales Mailkonto bei einem Provider verwendest, kümmert sich der Anbieter meist um die notwendigen technischen Einstellungen.
Was bedeuten SMTP-Fehlercodes?
SMTP-Server antworten auf Befehle mit dreistelligen Statuscodes. Schon die erste Ziffer verrät grob, wie die Antwort einzuordnen ist.
2xx-Codes stehen normalerweise für eine erfolgreiche Aktion. Ein häufig auftauchender Wert ist 250, wenn ein SMTP-Schritt erfolgreich abgeschlossen wurde.
4xx-Codes weisen auf einen vorübergehenden Fehler hin. Der sendende Mailserver kann die Zustellung später erneut versuchen.
5xx-Codes stehen normalerweise für einen dauerhaften Fehler. Ohne eine Änderung an Adresse, Nachricht oder Konfiguration wird ein erneuter Versuch meist nicht helfen.
Einige typische Beispiele:
| SMTP-Code | Grundbedeutung |
|---|---|
| 250 | Angeforderte Aktion erfolgreich |
| 354 | Server ist bereit für den Nachrichteninhalt |
| 421 | Dienst vorübergehend nicht verfügbar |
| 450 | Postfach momentan nicht verfügbar oder Aktion vorübergehend abgelehnt |
| 451 | Verarbeitung wegen eines vorübergehenden Fehlers abgebrochen |
| 452 | Server verfügt momentan nicht über genügend Ressourcen |
| 550 | Angeforderte Aktion dauerhaft abgelehnt, beispielsweise Postfach nicht vorhanden oder Richtlinie verletzt |
| 553 | Mailbox- beziehungsweise Adressangabe nicht zulässig |
| 554 | SMTP-Transaktion fehlgeschlagen |
Der dreistellige Code allein reicht für eine genaue Diagnose häufig nicht aus. Mailserver liefern meist zusätzlichen Text oder einen erweiterten Statuscode wie 5.x.x. Dieser Zusatz kann beispielsweise erkennen lassen, ob die Adresse nicht existiert, eine Sicherheitsrichtlinie greift oder die Nachricht aus anderen Gründen abgelehnt wurde.
Ein 550 bedeutet deshalb nicht automatisch, dass die Empfängeradresse falsch geschrieben wurde. Derselbe Grundcode kann auch bei einer Ablehnung aufgrund der Serverrichtlinien auftauchen.
Typische Probleme bei der SMTP-Einrichtung
Wenn sich E-Mails empfangen, aber nicht versenden lassen, liegt das häufig an den Einstellungen des Postausgangsservers. Der funktionierende Posteingang ist kein Beweis dafür, dass SMTP korrekt eingerichtet ist.
Kontrolliere zuerst folgende Angaben:
- Name des SMTP-Servers
- vorgesehener SMTP-Port
- Verschlüsselungsart
- Benutzername
- Kennwort oder App-Passwort
- aktivierte SMTP-Authentifizierung
Ein häufiger Fehler ist die falsche Kombination aus Port und Verschlüsselungsverfahren. Beispielsweise funktioniert eine für STARTTLS vorgesehene Verbindung nicht automatisch mit einer Einstellung für direktes TLS und umgekehrt.
Auch der Benutzername kann Probleme verursachen. Manche Anbieter verlangen die vollständige E-Mail-Adresse, während andere einen separaten Kontonamen verwenden.
Bei selbst betriebenen Mailservern kommen weitere Fehlerquellen hinzu. DNS-Einstellungen, MX-Einträge, Zertifikate, Firewall-Regeln, Absenderauthentifizierung und die Reputation der verwendeten IP-Adresse können beeinflussen, ob andere Mailserver Nachrichten akzeptieren.
Eine SMTP-Verbindung kann technisch erfolgreich funktionieren, obwohl die Nachricht später trotzdem abgelehnt oder als Spam behandelt wird. Transport und erfolgreiche Zustellung in den Posteingang sind zwei unterschiedliche Dinge.
Brauchst du SMTP-Einstellungen bei Webmail?
Wenn du E-Mails ausschließlich über die Webseite deines Anbieters verwendest, musst du die SMTP-Daten normalerweise nicht selbst eintragen. Der Webmail-Dienst übernimmt die Verbindung zu den internen Mailservern.
Relevant werden die Angaben, sobald ein externes Programm oder Gerät Nachrichten über dein Konto verschicken soll. Dazu gehören beispielsweise Outlook, Thunderbird, Smartphone-Mailprogramme, Scanner, Multifunktionsdrucker oder manche Anwendungen und Webseiten.
Gerade bei älteren Geräten kann es Schwierigkeiten geben, wenn nur veraltete Verschlüsselungsverfahren unterstützt werden. Einen unsicheren SMTP-Zugang nur für ein solches Gerät freizuschalten, ist keine gute Lösung.
Sinnvoller ist es, nach einer aktuellen Konfigurationsmöglichkeit, einem speziellen Gerätezugang oder einer vom Anbieter vorgesehenen Alternative zu suchen.
Fazit: SMTP bleibt die Grundlage des E-Mail-Versands
SMTP übernimmt eine klar abgegrenzte Aufgabe: Es transportiert ausgehende E-Mails vom Absender zum Mailserver und anschließend zwischen den beteiligten Mailservern. IMAP oder POP3 kümmern sich dagegen um den Zugriff auf bereits zugestellte Nachrichten.
Für normale Nutzer sind vor allem die SMTP-Serveradresse, der richtige Port, TLS und eine funktionierende Authentifizierung relevant. Port 587 mit STARTTLS und Port 465 mit direkter TLS-Verbindung sind typische Varianten für die Übermittlung neuer Nachrichten. Welche Einstellung tatsächlich richtig ist, gibt der jeweilige Mailanbieter vor.
Technisch ist SMTP deutlich mehr als ein einzelner „E-Mail-Port“. Erst das Zusammenspiel mit TLS, Authentifizierung, DNS sowie Verfahren wie SPF, DKIM und DMARC macht daraus den heutigen Mailverkehr.
Gefällt dir Dirks-Computerecke? Mit einem Klick kannst du diese Seite bei Google als bevorzugte Quelle festlegen – dann bekommst du meine Artikel in der Google-Suche und in den KI-Übersichten bevorzugt angezeigt.