NIS2 ist inzwischen mehr als eine EU-Richtlinie, über deren Umsetzung noch diskutiert wird. Seit Dezember 2025 gelten die neuen Vorgaben auch in Deutschland. Betroffen sind vor allem Unternehmen und Organisationen aus bestimmten wirtschaftlich oder gesellschaftlich wichtigen Bereichen.
Für private PC-Nutzer entstehen durch NIS2 dagegen keine neuen Pflichten. Auch längst nicht jedes Unternehmen fällt automatisch unter die Regelungen. Branche, Unternehmensgröße und teilweise die konkrete Tätigkeit entscheiden darüber, ob die gesetzlichen Anforderungen gelten.
Was ist NIS2?
NIS2 steht für „Network and Information Security Directive 2“. Dabei handelt es sich um eine Richtlinie der Europäischen Union, mit der die Cybersicherheit innerhalb der EU verbessert werden soll.
Sie ist die Nachfolgerin der ersten NIS-Richtlinie aus dem Jahr 2016. Ein wesentlicher Unterschied besteht darin, dass NIS2 wesentlich mehr Unternehmen und Organisationen erfasst und konkretere Anforderungen an deren IT-Sicherheit stellt.
Die EU-Mitgliedstaaten mussten die Richtlinie in nationales Recht umsetzen. In Deutschland geschah dies vor allem durch eine umfassende Neufassung des BSI-Gesetzes.
Seit dem 6. Dezember 2025 gelten die neuen Regelungen. Damit sind frühere Aussagen, NIS2 müsse in Deutschland erst noch umgesetzt werden, überholt.
Hinter NIS2 steht ein nachvollziehbarer Gedanke: Fällt die IT eines Krankenhauses, Energieversorgers oder wichtigen IT-Dienstleisters aus, betrifft das unter Umständen weit mehr als nur das jeweilige Unternehmen. Deshalb müssen betroffene Einrichtungen ihre IT-Risiken systematisch behandeln und auf Sicherheitsvorfälle vorbereitet sein.
Betrifft NIS2 auch Privatpersonen?
Als Privatperson musst du NIS2 nicht umsetzen. Für deinen privaten Windows-PC, dein Heimnetzwerk oder deine persönlichen Online-Konten entstehen daraus keine Melde-, Registrierungs- oder Dokumentationspflichten.
Auch ein kleiner selbstständiger Betrieb fällt nicht allein deshalb unter NIS2, weil Computer, Cloud-Dienste oder ein Firmennetzwerk verwendet werden.
Interessant wird das Thema für dich vor allem dann, wenn du selbst ein Unternehmen führst, für ein betroffenes Unternehmen arbeitest oder als IT-Dienstleister Kunden aus entsprechenden Bereichen betreust.
Kleinere Unternehmen können außerdem indirekt mit NIS2 in Berührung kommen. Betroffene Einrichtungen müssen auch Risiken innerhalb ihrer Lieferkette berücksichtigen. Dadurch können Auftraggeber beispielsweise bestimmte Sicherheitsmaßnahmen von ihren Dienstleistern verlangen, obwohl diese selbst nicht direkt unter das BSI-Gesetz fallen.
Welche Unternehmen sind von NIS2 betroffen?
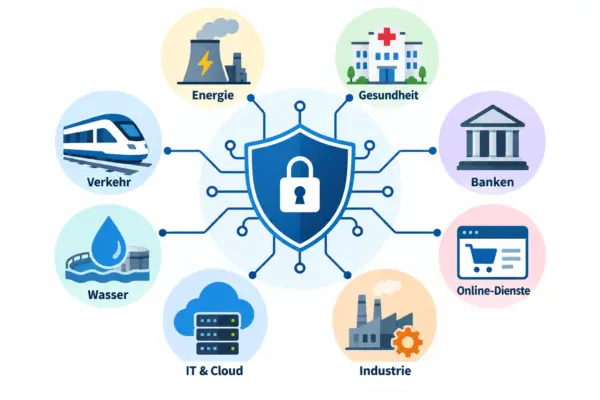
Ob ein Unternehmen betroffen ist, lässt sich nicht allein anhand der Mitarbeiterzahl feststellen. Zunächst muss die Tätigkeit zu einer der im BSI-Gesetz aufgeführten Einrichtungsarten gehören.
Zu den erfassten Bereichen gehören beispielsweise:
- Energieversorgung
- Transport und Verkehr
- Banken und Teile des Finanzwesens
- Gesundheitswesen
- Trinkwasser und Abwasser
- digitale Infrastruktur
- Cloud- und Rechenzentrumsdienste
- bestimmte IT- und Sicherheitsdienstleister
- Post- und Kurierdienste
- Abfallwirtschaft
- chemische Industrie
- Lebensmittelproduktion und Großhandel
- bestimmte Bereiche des Maschinen- und Fahrzeugbaus
- Hersteller elektronischer und elektrischer Geräte
- Online-Marktplätze und Suchmaschinen
- soziale Netzwerke
- Forschung
Die genaue Einordnung ist komplizierter, als diese Übersicht vermuten lässt. Das Gesetz nennt für jeden Bereich bestimmte Tätigkeiten und Einrichtungsarten. Ein Unternehmen gehört deshalb nicht automatisch dazu, nur weil es beispielsweise etwas mit IT, Gesundheit oder Lebensmitteln zu tun hat.
Die Unternehmensgröße spielt ebenfalls eine Rolle
Für viele der betroffenen Einrichtungsarten gelten Größenkriterien.
Als „wichtige Einrichtung“ kann ein Unternehmen grundsätzlich eingestuft werden, wenn es zu einer entsprechenden Einrichtungsart aus den Anlagen des BSI-Gesetzes gehört und mindestens 50 Mitarbeiter beschäftigt. Alternativ können auch finanzielle Schwellenwerte ausschlaggebend sein.
Bei bestimmten Einrichtungsarten aus Anlage 1 erfolgt die Einstufung als „besonders wichtige Einrichtung“ unter anderem ab 250 Mitarbeitern. Alternativ können auch hier Umsatz und Bilanzsumme entscheidend sein.
Vereinfacht dargestellt:
| Einstufung | Typische Größenordnung |
|---|---|
| Wichtige Einrichtung | ab 50 Mitarbeitern oder bestimmte finanzielle Schwellenwerte |
| Besonders wichtige Einrichtung | bei bestimmten Sektoren ab 250 Mitarbeitern oder höheren finanziellen Schwellenwerten |
| Kritische Anlage | besondere Einstufung nach den gesetzlichen KRITIS-Regeln |
Für die finanzielle Einstufung gelten genaue Kombinationen aus Jahresumsatz und Jahresbilanzsumme. Bei wichtigen Einrichtungen nennt das Gesetz grundsätzlich mehr als 10 Millionen Euro bei beiden Werten. Bei bestimmten besonders wichtigen Einrichtungen liegen die Schwellen bei mehr als 50 Millionen Euro Jahresumsatz und mehr als 43 Millionen Euro Jahresbilanzsumme.
Es gibt allerdings Sonderfälle, bei denen andere Regeln gelten oder die Unternehmensgröße nicht auf die übliche Weise entscheidet. Dazu zählen beispielsweise bestimmte DNS-, Vertrauens- und Telekommunikationsdienste.
Eine pauschale Aussage wie „Ab 50 Mitarbeitern gilt NIS2“ wäre deshalb falsch.
Wie findest du heraus, ob dein Unternehmen betroffen ist?
Der erste Schritt ist nicht die Anschaffung neuer Sicherheitssoftware, sondern die Klärung der eigenen Betroffenheit.
Dabei solltest du drei Punkte prüfen:
- Welche Waren oder Dienstleistungen bietet das Unternehmen tatsächlich an?
- Gehört diese Tätigkeit zu einer Einrichtungsart im BSI-Gesetz?
- Werden die dafür geltenden Größen- oder Sonderkriterien erfüllt?
Gerade bei Unternehmen mit mehreren Geschäftsbereichen kann die Einordnung kompliziert werden. Auch verbundene Unternehmen können bei der Größenbestimmung eine Rolle spielen, wobei das BSI-Gesetz hierfür eigene Regeln vorsieht.
Das Bundesamt für Sicherheit in der Informationstechnik stellt für diese erste Einschätzung eine NIS2-Betroffenheitsprüfung zur Verfügung. Sie kann dabei helfen, die eigene Situation anhand eines Entscheidungsbaums einzuordnen.
Bei Grenzfällen oder komplexen Unternehmensstrukturen sollte die rechtliche Einstufung allerdings fachkundig geprüft werden. Eine allgemeine Online-Prüfung ersetzt keine individuelle Rechtsberatung.
Welche Anforderungen stellt NIS2 an die IT-Sicherheit?
Betroffene Unternehmen müssen angemessene technische und organisatorische Sicherheitsmaßnahmen umsetzen. Eine wichtige Grundlage ist dabei eine sauber konfigurierte Firewall, die unerwünschte Netzwerkverbindungen blockiert und Zugriffe kontrolliert. Dabei schreibt das Gesetz nicht einfach eine bestimmte Firewall oder eine bestimmte Sicherheitssoftware vor.
Die Maßnahmen müssen zum tatsächlichen Risiko, zur Größe des Unternehmens und zu den möglichen Folgen eines Sicherheitsvorfalls passen. Gleichzeitig ist der Stand der Technik zu berücksichtigen.
Das BSI-Gesetz nennt mehrere Bereiche ausdrücklich.
Risiken systematisch erfassen
Unternehmen müssen wissen, welche IT-Systeme, Dienste und Daten für den eigenen Betrieb wichtig sind und welchen Gefahren sie ausgesetzt sind.
Dazu gehört beispielsweise die Frage, welche Folgen ein ausgefallener Server, ein erfolgreicher Ransomware-Angriff oder ein kompromittiertes Benutzerkonto hätte.
Risiken sollten dokumentiert, bewertet und regelmäßig überprüft werden.
Sicherheitsvorfälle vorbereiten
Ein Angriff sollte nicht zum ersten Mal dann diskutiert werden, wenn bereits Systeme ausgefallen sind.
Betroffene Einrichtungen benötigen klare Abläufe für Sicherheitsvorfälle. Dazu gehören Zuständigkeiten, Kommunikationswege und die Entscheidung, welche Maßnahmen bei einem Angriff zuerst durchgeführt werden.
Backups und Wiederherstellung einplanen
Das BSI-Gesetz nennt ausdrücklich die Aufrechterhaltung des Betriebs, Backup-Management und die Wiederherstellung nach einem Notfall.
Ein Backup allein genügt dabei nicht. Entscheidend ist, dass wichtige Daten und Systeme innerhalb einer sinnvollen Zeit tatsächlich wiederhergestellt werden können.
Wiederherstellungstests gehören deshalb zu einer vernünftigen Sicherheitsstrategie.
Lieferanten und Dienstleister berücksichtigen
IT-Sicherheit endet nicht an der eigenen Netzwerkgrenze. Unternehmen nutzen Cloud-Dienste, externe Rechenzentren, Softwareanbieter, Fernwartung und andere Dienstleister.
NIS2 verlangt deshalb auch die Berücksichtigung von Risiken innerhalb der Lieferkette. Besonders relevant sind Anbieter, deren Ausfall oder Kompromittierung den eigenen Betrieb beeinträchtigen könnte.
Zugriffe besser absichern
Auch die Zugriffskontrolle gehört zu den vorgeschriebenen Themen. Benutzer sollen nur die Rechte besitzen, die sie für ihre Aufgaben benötigen.
Das Gesetz nennt dabei ausdrücklich Multi-Faktor-Authentifizierung beziehungsweise vergleichbare sichere Authentifizierungsverfahren.
Ein gestohlenes Passwort allein reicht dann nicht aus, um auf ein geschütztes Konto zuzugreifen.
Mitarbeiter sensibilisieren
Technische Schutzmaßnahmen können viele Angriffe verhindern, aber der Mensch bleibt ein häufiges Angriffsziel.
Phishing-Mails, gefälschte Anmeldeseiten und Social Engineering versuchen gezielt, Mitarbeiter zu täuschen. Deshalb gehören Schulungen und Sensibilisierung ebenfalls zu den vorgesehenen Maßnahmen, um Phishing erkennen zu können.
Auch die Geschäftsleitung trägt Verantwortung
NIS2 ist keine Aufgabe, die vollständig an die IT-Abteilung abgeschoben werden kann.
Das BSI-Gesetz verpflichtet die Geschäftsleitungen wichtiger und besonders wichtiger Einrichtungen dazu, die vorgeschriebenen Risikomanagementmaßnahmen umzusetzen und deren Umsetzung zu überwachen.
Die Geschäftsleitung muss außerdem regelmäßig an Schulungen teilnehmen. Dadurch soll sie Risiken und Sicherheitsmaßnahmen ausreichend beurteilen können.
Dieser Punkt ist für die praktische Umsetzung besonders relevant. IT-Sicherheit wird damit ausdrücklich zu einer Aufgabe der Unternehmensführung und nicht lediglich zu einem technischen Problem.
Registrierung beim BSI
Wichtige und besonders wichtige Einrichtungen müssen sich beim Bundesamt für Sicherheit in der Informationstechnik registrieren.
Die Registrierung muss grundsätzlich spätestens drei Monate erfolgen, nachdem ein Unternehmen erstmals die Voraussetzungen für eine entsprechende Einstufung erfüllt. Änderungen an den übermittelten Angaben müssen normalerweise innerhalb von zwei Wochen gemeldet werden.
Für die NIS2-Registrierung stellt das BSI sein BSI-Portal bereit. Dort können die betroffenen Unternehmen auch Sicherheitsvorfälle melden.
Unternehmen sollten die Frage der Betroffenheit deshalb nicht aufschieben. Wer unter die Regelungen fällt, muss selbst tätig werden und kann nicht darauf warten, zunächst vom BSI angeschrieben zu werden.
Sicherheitsvorfälle müssen schnell gemeldet werden
Eine der auffälligsten NIS2-Regelungen betrifft die Meldepflicht bei erheblichen Sicherheitsvorfällen.
Für wichtige und besonders wichtige Einrichtungen sieht das BSI-Gesetz mehrere Meldestufen vor:
- spätestens innerhalb von 24 Stunden eine frühe Erstmeldung
- spätestens innerhalb von 72 Stunden eine ausführlichere Meldung
- bei Bedarf weitere Zwischenmeldungen
- grundsätzlich spätestens einen Monat nach der 72-Stunden-Meldung eine Abschlussmeldung
Die Fristen beginnen mit der Kenntnis über einen erheblichen Sicherheitsvorfall.
Nicht jede harmlose Fehlermeldung oder jeder blockierte Angriffsversuch löst automatisch diese Meldekette aus. Entscheidend ist, ob ein erheblicher Sicherheitsvorfall im Sinne der gesetzlichen Regelungen vorliegt.
Unternehmen benötigen deshalb einen internen Prozess, über den mögliche Vorfälle schnell bewertet und an die verantwortlichen Personen weitergeleitet werden.
Welche Strafen drohen bei Verstößen?
Das Gesetz sieht für Verstöße gegen verschiedene NIS2-Pflichten Bußgelder vor. Dazu gehören beispielsweise fehlende Sicherheitsmaßnahmen, nicht ordnungsgemäß durchgeführte Meldungen oder Verstöße gegen behördliche Anordnungen.
Bei besonders wichtigen Einrichtungen können bestimmte Verstöße mit bis zu 10 Millionen Euro geahndet werden. Bei wichtigen Einrichtungen beträgt der entsprechende Höchstbetrag bis zu 7 Millionen Euro.
Bei Unternehmen mit mehr als 500 Millionen Euro Gesamtumsatz gelten für bestimmte Verstöße stattdessen umsatzbezogene Höchstgrenzen. Bei besonders wichtigen Einrichtungen können diese bis zu 2 Prozent des weltweiten Gesamtumsatzes betragen, bei wichtigen Einrichtungen bis zu 1,4 Prozent.
Die häufig genannte Aussage „NIS2 kostet bei Verstößen immer bis zu 10 Millionen Euro oder 2 Prozent des Umsatzes“ greift deshalb zu kurz. Die mögliche Höhe hängt unter anderem von der Einstufung der Einrichtung und der Art des Verstoßes ab.
NIS2 umsetzen: Eine praktische Checkliste
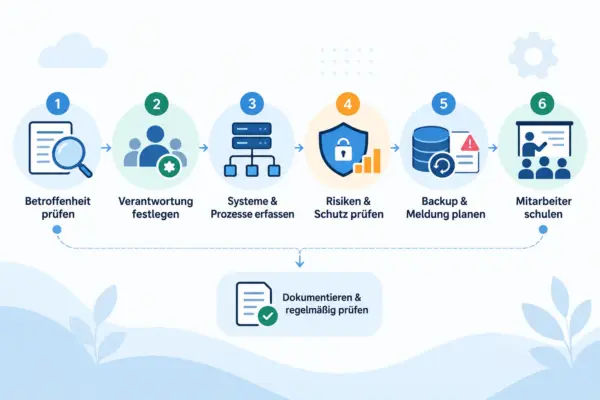
Wer festgestellt hat, dass das eigene Unternehmen unter die Regelungen fällt, sollte die Umsetzung strukturiert angehen.
Eine sinnvolle Reihenfolge sieht beispielsweise so aus:
- Betroffenheit verbindlich klären
Einrichtungsart, Unternehmensgröße und mögliche Sonderregeln prüfen. - Verantwortlichkeiten festlegen
Zuständige Personen für Informationssicherheit bestimmen und die Geschäftsleitung einbeziehen. - IT-Systeme und kritische Prozesse erfassen
Dokumentieren, welche Systeme, Daten und Dienste für den Geschäftsbetrieb benötigt werden. - Risiken bewerten
Mögliche Angriffe, Ausfälle und Abhängigkeiten erfassen und priorisieren. - Vorhandene Schutzmaßnahmen überprüfen
Zugriffsrechte, Updates, Netzwerksicherheit, Verschlüsselung, Multi-Faktor-Authentifizierung und weitere Schutzmaßnahmen kontrollieren. - Backup- und Wiederherstellungskonzept prüfen
Sicherstellen, dass wichtige Systeme nach einem Ausfall zuverlässig wiederhergestellt werden können. - Notfall- und Meldeprozesse einrichten
Festlegen, wer einen Vorfall bewertet und wie die gesetzlichen Meldefristen eingehalten werden. - Dienstleister und Lieferkette prüfen
Kritische Abhängigkeiten identifizieren und Sicherheitsanforderungen berücksichtigen. - Mitarbeiter schulen
Besonders Phishing, sichere Passwörter, Kontoschutz und den Umgang mit verdächtigen Vorfällen behandeln. - Maßnahmen dokumentieren und regelmäßig überprüfen
Informationssicherheit ist kein einmaliges Projekt. Risiken, Systeme und Anforderungen verändern sich.
NIS2 verlangt keine identische Sicherheitslösung für jedes Unternehmen. Die Maßnahmen sollen angemessen und verhältnismäßig sein. Ein mittelständisches Unternehmen benötigt deshalb nicht automatisch dieselben Strukturen wie ein großer Energieversorger.
Was NIS2 für normale Computeranwender bedeutet
Auch wenn NIS2 für Privatpersonen keine direkten Pflichten mit sich bringt, sind viele der geforderten Sicherheitsmaßnahmen keineswegs exotisch.
Regelmäßige Updates, sichere Backups, Multi-Faktor-Authentifizierung, eingeschränkte Benutzerrechte und ein bewusster Umgang mit Phishing gehören auch auf einem privaten PC oder in einem kleinen Büro zu einer vernünftigen Grundabsicherung.
NIS2 zeigt damit vor allem, welche Themen Unternehmen bei der IT-Sicherheit nicht mehr dem Zufall überlassen dürfen.
Fazit: Erst prüfen, dann gezielt handeln
NIS2 betrifft wesentlich mehr Unternehmen als die frühere NIS-Regelung, aber keineswegs jeden Betrieb. Für kleine Unternehmen außerhalb der erfassten Branchen besteht deshalb kein Grund, aus Unsicherheit vorsorglich ein umfangreiches NIS2-Projekt zu starten.
Wer zu einem betroffenen Bereich gehört oder die Größenkriterien erreichen könnte, sollte die Einstufung dagegen sauber prüfen. Seit dem 6. Dezember 2025 gelten die deutschen Regelungen, einschließlich der Anforderungen an Risikomanagement, Registrierung und die Meldung erheblicher Sicherheitsvorfälle.
Gefällt dir Dirks-Computerecke? Mit einem Klick kannst du diese Seite bei Google als bevorzugte Quelle festlegen – dann bekommst du meine Artikel in der Google-Suche und in den KI-Übersichten bevorzugt angezeigt.