Die Windows Firewall arbeitet unter Windows 11 weitgehend unbemerkt im Hintergrund. Sie kontrolliert den Netzwerkverkehr deines PCs und entscheidet anhand festgelegter Regeln, welche Verbindungen erlaubt oder blockiert werden. Im Alltag musst du daran normalerweise nichts ändern.
Interessant wird die Windows Firewall, wenn ein Programm keine Verbindung bekommt, ein Dienst im Heimnetz erreichbar sein soll oder du einer bestimmten Anwendung den Netzwerkzugriff entziehen möchtest. Dafür bietet Windows sowohl einfache App-Freigaben als auch umfangreiche Regeln für Programme, Ports, Protokolle und Netzwerkprofile.
Dabei lohnt sich Zurückhaltung. Die Standardeinstellungen von Windows sind für einen normalen PC bereits sinnvoll gewählt. Eigene Regeln solltest du nur anlegen, wenn du genau weißt, welche Verbindung du erlauben oder blockieren möchtest.
Was macht die Windows Firewall?
Die Windows Firewall ist eine sogenannte hostbasierte Firewall. Sie läuft direkt auf deinem PC und filtert den Netzwerkverkehr, der diesen Rechner erreicht oder von ihm ausgeht.
Dabei unterscheidet Windows grundsätzlich zwischen zwei Richtungen:
- Eingehende Verbindungen: Ein anderes Gerät oder Programm versucht, eine Verbindung zu deinem PC aufzubauen.
- Ausgehende Verbindungen: Ein Programm auf deinem PC möchte Daten über das Netzwerk oder Internet senden.
In der normalen Windows-Konfiguration werden eingehende Verbindungen blockiert, wenn keine passende Freigaberegel vorhanden ist. Ausgehende Verbindungen sind dagegen grundsätzlich erlaubt, solange keine Regel sie ausdrücklich blockiert.
Das ist für einen normalen Windows-PC ein sinnvoller Kompromiss. Programme wie Browser, E-Mail-Clients oder Windows Update können nach außen kommunizieren, während unerwartete Verbindungsversuche von außen zunächst abgewiesen werden.
Die Firewall kann dabei unter anderem nach folgenden Merkmalen unterscheiden:
- Programm oder Windows-Dienst
- TCP- oder UDP-Port
- IP-Adresse
- Netzwerkprotokoll
- privates, öffentliches oder Domänen-Netzwerk
- Richtung der Verbindung
Eine Firewall ersetzt allerdings keinen Virenschutz. Sie kann Netzwerkverbindungen kontrollieren, erkennt aber nicht automatisch jede schädliche Datei oder jeden gefährlichen Programmbestandteil.
Windows Firewall unter Windows 11 öffnen
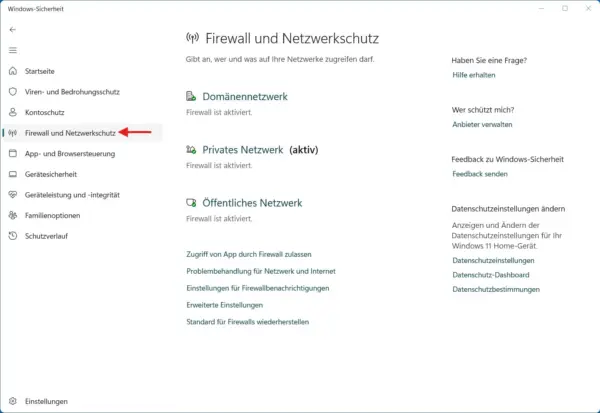
Die wichtigsten Einstellungen findest du direkt in der App Windows-Sicherheit.
- Öffne das Startmenü.
- Suche nach Windows-Sicherheit und öffne die App.
- Klicke auf Firewall & Netzwerkschutz.
Windows zeigt dir dort die verfügbaren Netzwerkprofile und kennzeichnet das aktuell verwendete Netzwerk.
Du kannst normalerweise zwischen drei Profilen unterscheiden:
| Netzwerkprofil | Typischer Einsatz |
|---|---|
| Privates Netzwerk | eigenes Heimnetz oder ein anderes vertrauenswürdiges Netzwerk |
| Öffentliches Netzwerk | Hotel, Flughafen, Café oder anderes fremdes Netzwerk |
| Domänen-Netzwerk | hauptsächlich PCs in Unternehmensnetzwerken |
Ein privates Netzwerk erlaubt grundsätzlich mehr Kommunikation zwischen Geräten. Das ist beispielsweise sinnvoll, wenn du Dateien oder einen Drucker im Heimnetz freigibst.
In einem öffentlichen Netzwerk gelten strengere Einstellungen. Andere Geräte im selben WLAN sollen deinen PC dort möglichst nicht sehen oder auf freigegebene Dienste zugreifen können.
Welche Unterschiede zwischen einem privaten und öffentlichen Netzwerk noch bestehen und wie du das Netzwerkprofil änderst, erkläre ich ausführlich in meiner Anleitung zum Netzwerktyp unter Windows.
Die Windows Firewall nicht einfach deaktivieren
Bei Verbindungsproblemen wird manchmal empfohlen, die Firewall kurz auszuschalten. Für eine erste Fehlersuche kann das zwar Hinweise liefern, als dauerhafte Lösung ist es jedoch keine gute Idee.
Wenn nur ein bestimmtes Programm Probleme verursacht, solltest du stattdessen dessen Firewall-Freigabe überprüfen. So bleibt der Schutz für den restlichen Netzwerkverkehr bestehen.
Unter dem jeweiligen Netzwerkprofil findest du auch die Option Alle eingehenden Verbindungen blockieren, einschließlich der Verbindungen in der Liste der zulässigen Apps. Diese Einstellung ignoriert vorhandene Ausnahmen und blockiert praktisch alle eingehenden Verbindungen.
Für den normalen Heim-PC sollte diese Option nicht dauerhaft aktiviert sein. Sie kann beispielsweise Datei- und Druckerfreigaben oder andere Netzwerkprogramme lahmlegen.
Apps durch die Windows Firewall zulassen
Kann ein Programm keine eingehenden Netzwerkverbindungen annehmen, solltest du zuerst prüfen, ob es in der Liste der zulässigen Apps vorhanden ist.
Öffne dazu:
Windows-Sicherheit → Firewall & Netzwerkschutz → Zugriff von App durch Firewall zulassen
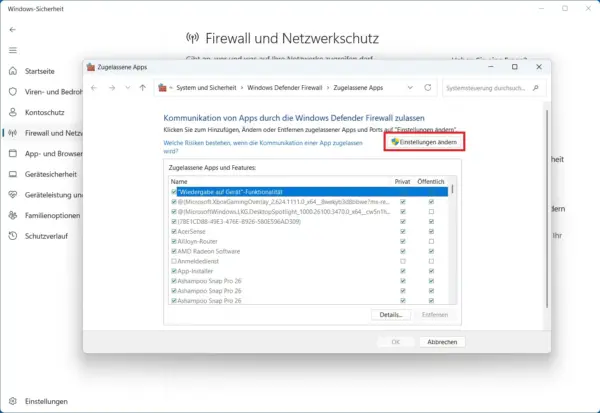
Klicke anschließend auf Einstellungen ändern. Dafür können Administratorrechte erforderlich sein.
In der Liste findest du Programme und Windows-Komponenten, für die bereits Firewall-Regeln vorhanden sind. Rechts daneben kannst du festlegen, für welche Netzwerktypen die Freigabe gelten soll.
In vielen Fällen reicht die Freigabe für Privat. Ein Programm, das du nur innerhalb deines Heimnetzes verwendest, muss nicht automatisch auch in einem öffentlichen Hotel- oder Café-WLAN erreichbar sein.
Fehlt das gewünschte Programm, kannst du über Andere App zulassen die entsprechende Anwendung auswählen.
Freigaben solltest du nur für Programme einrichten, die du kennst und tatsächlich benötigst. Taucht ein unbekannter Programmname auf, ist eine Freigabe auf Verdacht keine gute Lösung. Auch Microsoft weist auf die Risiken von Firewall-Ausnahmen hin.
App-Freigabe oder Port öffnen?
Wenn eine Anwendung über die Firewall erreichbar sein muss, ist eine App-Freigabe häufig die bessere Lösung.
Bei einer Programmfreigabe ist die Ausnahme an die Anwendung gebunden. Ein pauschal geöffneter Port ist dagegen unabhängig davon verfügbar, welches Programm ihn verwendet.
Ein Port sollte deshalb nur dann gezielt geöffnet werden, wenn eine Anwendung oder ein Dienst dies ausdrücklich benötigt und du die verwendete Portnummer kennst.
Ein Programm mit der Windows Firewall blockieren
Die einfache Liste der zulässigen Apps eignet sich hauptsächlich für eingehende Verbindungen. Möchtest du verhindern, dass ein bestimmtes Programm selbst eine Verbindung ins Netzwerk oder Internet aufbaut, benötigst du eine ausgehende Regel.
Öffne dazu zunächst:
Windows-Sicherheit → Firewall & Netzwerkschutz → Erweiterte Einstellungen
Windows öffnet daraufhin die Verwaltung Windows Defender Firewall mit erweiterter Sicherheit. Änderungen in diesem Bereich sollten gezielt vorgenommen werden, da falsche Regeln Programme oder Windows-Dienste beeinträchtigen können.
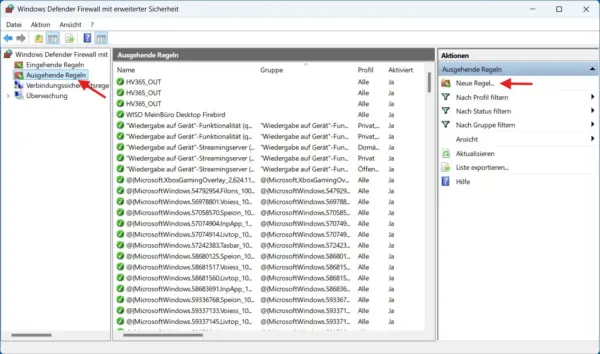
Um einem Programm den ausgehenden Netzwerkzugriff zu sperren:
- Klicke links auf Ausgehende Regeln.
- Wähle rechts Neue Regel.
- Wähle als Regeltyp Programm.
- Gib den Pfad zur ausführbaren Datei des Programms an.
- Wähle Verbindung blockieren.
- Lege fest, für welche Netzwerkprofile die Regel gelten soll.
- Vergib einen eindeutigen Namen und schließe den Assistenten ab.
Ab diesem Zeitpunkt blockiert Windows ausgehende Verbindungen dieses Programms, sofern die Regel aktiv ist.
Das kann beispielsweise hilfreich sein, wenn eine ältere Software überhaupt keinen Internetzugriff benötigt. Bei aktuellen Anwendungen kann eine solche Sperre allerdings Updates, Anmeldung, Lizenzprüfung oder Cloud-Funktionen beeinträchtigen.
Eingehende Firewall-Regeln gezielt erstellen
Die erweiterten Einstellungen erlauben auch eigene Regeln für eingehende Verbindungen.
Ein typischer Anwendungsfall wäre ein Programm, das von anderen Geräten innerhalb deines Heimnetzes erreichbar sein soll.
Öffne dafür Eingehende Regeln und anschließend Neue Regel. Der Assistent bietet verschiedene Regeltypen an.
Für normale Anwendungen ist die Regel für ein bestimmtes Programm oft die bessere Wahl. Windows kann die Freigabe dadurch auf die entsprechende ausführbare Datei beschränken.
Bei speziellen Netzwerkdiensten kannst du auch einen Port oder eine benutzerdefinierte Regel verwenden. Je genauer eine Regel definiert ist, desto weniger unnötigen Netzwerkverkehr lässt du zu.
Achte bei der Erstellung besonders auf die Netzwerkprofile. Ein Dienst, der ausschließlich im eigenen Heimnetz verwendet wird, benötigt normalerweise keine Freigabe für öffentliche Netzwerke.
Ports in der Windows Firewall öffnen
Manche Programme und Netzwerkdienste benötigen einen bestimmten TCP- oder UDP-Port, damit eingehende Verbindungen funktionieren. Das kann beispielsweise bei Serverdiensten, bestimmten Spielen oder spezieller Netzwerksoftware notwendig sein.
Einen Port solltest du aber nur dann freigeben, wenn die verwendete Software dies ausdrücklich verlangt und die benötigte Portnummer bekannt ist. Einen beliebigen Port auf Verdacht zu öffnen, löst normalerweise kein Verbindungsproblem und schafft eine unnötige Ausnahme in der Firewall.
Wenn möglich, ist eine Regel für ein bestimmtes Programm oft die bessere Lösung. Dadurch lässt sich die Freigabe auf die entsprechende Anwendung beschränken, statt einen Port unabhängig vom verwendeten Programm zu öffnen.
Musst du tatsächlich einen bestimmten Port freigeben, findest du die komplette Vorgehensweise in meiner Anleitung Port in der Windows Firewall freigeben – Schritt für Schritt.
Wichtig ist dabei die Unterscheidung zwischen der Windows Firewall und deinem Router. Eine Portfreigabe in Windows sorgt lediglich dafür, dass die Firewall auf deinem PC die entsprechende Verbindung zulässt.
Soll ein Dienst dagegen aus dem Internet erreichbar sein, kann zusätzlich eine Portweiterleitung im Router notwendig sein. Dabei leitest du eingehende Verbindungen an ein bestimmtes Gerät in deinem Heimnetz weiter. Solche Weiterleitungen solltest du ebenfalls nur einrichten, wenn sie tatsächlich benötigt werden.
Vorhandene Firewall-Regeln prüfen
Mit der Zeit können sich zahlreiche Regeln ansammeln. Programme legen bei der Installation teilweise selbst Einträge an und entfernen diese bei einer Deinstallation nicht immer wieder.
Unter Eingehende Regeln und Ausgehende Regeln kannst du vorhandene Einträge kontrollieren.
Interessant sind dabei vor allem:
- Name der Regel
- aktiv oder deaktiviert
- erlauben oder blockieren
- verwendetes Netzwerkprofil
- betroffenes Programm
- Protokoll und Port
- lokale und entfernte IP-Adressen
Unbekannte Regeln solltest du nicht einfach löschen. Viele Windows-Funktionen und installierte Programme benötigen eigene Firewall-Regeln.
Wenn du eine selbst angelegte Regel nicht mehr benötigst, kannst du sie zunächst deaktivieren. So lässt sich leichter feststellen, ob dadurch unerwartete Probleme entstehen.
Vergib bei eigenen Regeln immer einen eindeutigen Namen. Eine Bezeichnung wie „Spielserver UDP 27015 Heimnetz“ ist später wesentlich hilfreicher als „Neue Regel“.
Firewall-Benachrichtigungen richtig einstellen
Windows kann dich benachrichtigen, wenn eine Anwendung durch die Firewall blockiert wird oder eine neue Freigabe benötigt.
Die entsprechenden Einstellungen findest du unter:
Windows-Sicherheit → Firewall & Netzwerkschutz → Firewallbenachrichtigungseinstellungen
Du solltest die Firewall-Benachrichtigungen nicht pauschal abschalten. Gerade bei neu installierten Programmen können sie erklären, warum eine Netzwerkfunktion nicht funktioniert.
Eine angezeigte Meldung bedeutet allerdings nicht automatisch, dass du den Zugriff erlauben solltest. Prüfe zuerst, welches Programm die Freigabe anfordert und ob es tatsächlich Netzwerkverbindungen entgegennehmen muss.
Firewall-Protokollierung für die Fehlersuche aktivieren
Bei hartnäckigen Netzwerkproblemen kann die Protokollierung der Windows Firewall hilfreich sein. Sie zeigt beispielsweise, welche Netzwerkpakete verworfen wurden.
Diese Funktion richtet sich eher an fortgeschrittene Nutzer und ist für den normalen Betrieb nicht zwingend erforderlich.
Öffne die Windows Defender Firewall mit erweiterter Sicherheit. Markiere links den obersten Eintrag der Firewall-Verwaltung und öffne anschließend die Eigenschaften.
Für die einzelnen Profile findest du einen Bereich für die Protokollierung. Dort kannst du unter anderem festlegen, ob verworfene Pakete und erfolgreiche Verbindungen aufgezeichnet werden sollen.
Die Firewall-Protokolldatei liegt standardmäßig unter:
%windir%\system32\logfiles\firewall\pfirewall.log
Das Protokoll kann bei der Suche nach blockierten Verbindungen helfen. Für den Dauerbetrieb musst du erfolgreiche Verbindungen jedoch nicht zwingend mitschreiben, da dabei schnell viele Einträge entstehen.
Windows Firewall auf Standardwerte zurücksetzen
Hast du viele Regeln verändert und Netzwerkprogramme funktionieren anschließend nicht mehr, kann ein Zurücksetzen sinnvoller sein als eine lange Suche nach der fehlerhaften Einstellung.
Die Funktion findest du unter:
Windows-Sicherheit → Firewall & Netzwerkschutz → Wiederherstellen der Standardeinstellungen für Firewalls
Beachte dabei, dass selbst angelegte Regeln und Freigaben verloren gehen können. Programme, die besondere Firewall-Ausnahmen benötigen, müssen danach möglicherweise erneut freigegeben werden.
Das Zurücksetzen sollte deshalb keine erste Maßnahme bei jedem Netzwerkproblem sein. Es ist vor allem dann sinnvoll, wenn du bereits zahlreiche Änderungen vorgenommen hast und nicht mehr nachvollziehen kannst, welche davon das Problem verursacht.
Häufige Fehler bei der Windows Firewall
Viele Firewall-Probleme entstehen nicht durch Windows selbst, sondern durch zu großzügige oder widersprüchliche Einstellungen.
| Fehler | Bessere Lösung |
|---|---|
| Firewall dauerhaft ausschalten | Ursache suchen und nur die benötigte Ausnahme einrichten |
| Unbekannte Apps freigeben | Programm und Herkunft zuerst prüfen |
| Einen Port pauschal öffnen | wenn möglich eine Regel für das konkrete Programm verwenden |
| Heimnetz-Programme auch für öffentliche Netzwerke freigeben | nur das tatsächlich benötigte Netzwerkprofil auswählen |
| Alle ausgehenden Verbindungen blockieren | einzelne Programme gezielt sperren |
| Unbekannte Standardregeln löschen | nur Regeln ändern, deren Funktion bekannt ist |
Vor allem das vollständige Blockieren ausgehender Verbindungen klingt zunächst nach zusätzlicher Sicherheit, ist auf einem normalen Windows-PC aber kaum praktikabel. Browser, Windows-Dienste, Updates und viele Programme benötigen regelmäßig Netzwerkzugriff.
Gezielte Blockregeln für einzelne Anwendungen sind wesentlich leichter zu verwalten.
Welche Windows-Firewall-Einstellungen sind sinnvoll?
Für einen typischen privaten Windows-11-PC musst du die Standardkonfiguration kaum verändern.
Sinnvoll ist:
- Windows Firewall aktiviert lassen
- Heimnetz als privates Netzwerk verwenden
- fremde Netzwerke als öffentlich behandeln
- Apps nur bei tatsächlichem Bedarf freigeben
- öffentliche Freigaben möglichst vermeiden
- Ports nur gezielt und mit bekanntem Zweck öffnen
- ausgehende Programme nur bei konkretem Bedarf blockieren
- eigene Regeln eindeutig benennen
Eine große Zahl eigener Firewall-Regeln erhöht nicht automatisch die Sicherheit. Je komplizierter die Konfiguration wird, desto schwieriger wird später die Fehlersuche.
Die Firewall ist dabei nur ein Teil der integrierten Schutzfunktionen. Welche Sicherheitsfunktionen Windows bereits mitbringt und wo ihre Grenzen liegen, habe ich in meinem Ratgeber zur Windows-Sicherheit zusammengefasst.
Fazit: Bei der Windows Firewall ist weniger oft mehr
Die Windows Firewall ist unter Windows 11 bereits so voreingestellt, dass ein normaler PC ohne zusätzliche Regeln sinnvoll geschützt ist. Für die meisten Nutzer besteht die beste Konfiguration deshalb darin, die Firewall aktiviert zu lassen und nur konkrete Ausnahmen einzurichten.
Wenn ein Programm Netzwerkzugriff benötigt, ist eine gezielte App-Freigabe meist der erste Schritt. Erweiterte Regeln für Ports, Programme oder ausgehende Verbindungen sind dann sinnvoll, wenn es dafür einen klaren technischen Grund gibt. So behältst du die Kontrolle, ohne die Firewall unnötig kompliziert zu machen.
Gefällt dir Dirks-Computerecke? Mit einem Klick kannst du diese Seite bei Google als bevorzugte Quelle festlegen – dann bekommst du meine Artikel in der Google-Suche und in den KI-Übersichten bevorzugt angezeigt.