Netzwerkprotokolle bestimmen, wie Computer, Smartphones, Router, Server und andere Geräte Daten miteinander austauschen. Schon beim Öffnen einer Webseite arbeiten mehrere dieser Protokolle zusammen. Einige kümmern sich um Adressen und den Transport der Daten, andere um Namen, Verschlüsselung oder den eigentlichen Inhalt.
Dabei gibt es nicht das eine Protokoll, das eine komplette Netzwerkverbindung steuert. Die Aufgaben sind auf verschiedene Ebenen verteilt. Genau dieses Zusammenspiel macht Netzwerke flexibel: Ein Browser muss nicht wissen, ob dein PC über Ethernet oder WLAN verbunden ist, und ein Router muss den Inhalt einer Webseite nicht verstehen.
Wer die wichtigsten Netzwerkprotokolle kennt, kann viele Vorgänge im Heimnetz besser einordnen. Auch typische Probleme wie „Webseite nicht erreichbar“, „DNS-Server antwortet nicht“ oder „Netzwerkfreigabe funktioniert nicht“ werden verständlicher.
Was sind Netzwerkprotokolle?
Ein Netzwerkprotokoll legt Regeln für die Kommunikation zwischen Geräten oder Programmen fest. Dazu gehören beispielsweise das Format von Nachrichten, die Reihenfolge bestimmter Abläufe und die Frage, wie Sender und Empfänger mit Fehlern umgehen.
Damit Geräte verschiedener Hersteller miteinander kommunizieren können, müssen beide Seiten dieselben Regeln verstehen. Viele wichtige Internetprotokolle sind deshalb offen standardisiert. Ein Windows-PC kann dadurch genauso mit einem Linux-Server, einem Smartphone oder einem Router kommunizieren.
Ein einzelnes Protokoll übernimmt meist nur eine bestimmte Aufgabe. IP kümmert sich beispielsweise um die Adressierung und Weiterleitung von Datenpaketen. TCP stellt Anwendungen einen zuverlässigen Datenstrom bereit. DNS wiederum löst Namen wie www.example.com in IP-Adressen auf.
Im Alltag begegnen dir auch Standards wie Ethernet und WLAN. Sie arbeiten auf einer niedrigeren Ebene und regeln unter anderem, wie Daten innerhalb des lokalen Netzwerks über Kabel oder Funk übertragen werden.
Netzwerkprotokolle arbeiten in mehreren Schichten
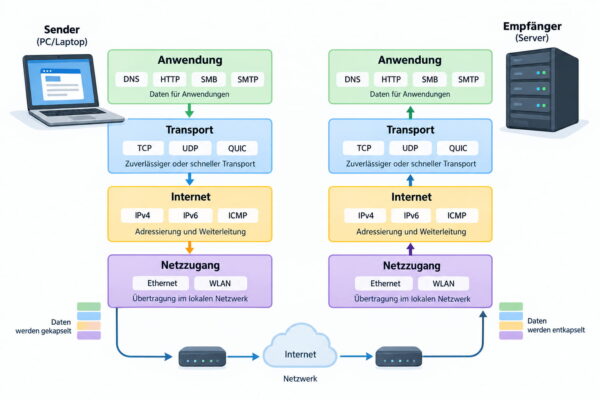
Netzwerkkommunikation lässt sich leichter verstehen, wenn du sie in Ebenen aufteilst. Für das Internet ist das TCP/IP-Modell besonders praktisch. Es fasst verschiedene Aufgaben zu mehreren Schichten zusammen.
| Schicht | Typische Protokolle und Techniken | Aufgabe |
|---|---|---|
| Netzzugang | Ethernet, WLAN, ARP, IPv6 Neighbor Discovery | Übertragung im lokalen Netzwerk |
| Internet | IPv4, IPv6, ICMP | Adressierung und Weiterleitung zwischen Netzen |
| Transport | TCP, UDP, QUIC | Transport zwischen Anwendungen |
| Anwendung | DNS, DHCP, HTTP, SMTP, IMAP, SMB, SSH | Konkrete Netzwerkdienste |
Diese Trennung hat einen großen Vorteil: Jede Schicht kann ihre eigene Aufgabe erledigen, ohne alle Details der anderen Ebenen kennen zu müssen.
Ein Webbrowser verwendet beispielsweise HTTP für die Kommunikation mit einem Webserver. Darunter können TCP oder bei HTTP/3 QUIC arbeiten. IP bringt die Daten zum Ziel, während Ethernet oder WLAN den jeweiligen Abschnitt innerhalb deines lokalen Netzwerks übernehmen.
In der Praxis werden die Daten beim Versenden mehrfach verpackt. Jede Schicht ergänzt die Informationen, die sie für ihre Aufgabe benötigt. Beim Empfänger geschieht der Vorgang in umgekehrter Reihenfolge.
TCP/IP bildet die Grundlage des Internets
Der Begriff TCP/IP wird oft so verwendet, als handele es sich um ein einzelnes Protokoll. Tatsächlich bezeichnet er eine ganze Protokollfamilie. Zwei ihrer bekanntesten Bestandteile sind das Internet Protocol, kurz IP, und das Transmission Control Protocol TCP.
IP bringt Daten zum richtigen Ziel
IP ist für die logische Adressierung und Weiterleitung von Paketen zuständig. Geräte und Router können anhand der Zieladresse entscheiden, wohin ein Paket als Nächstes geschickt werden muss.
Heute existieren zwei verbreitete Versionen:
- IPv4 verwendet 32 Bit lange Adressen, beispielsweise
192.168.1.25. - IPv6 verwendet 128 Bit lange Adressen und stellt dadurch einen wesentlich größeren Adressraum zur Verfügung.
IP selbst garantiert nicht, dass jedes Paket sein Ziel erreicht. Auch die Reihenfolge der Pakete wird auf dieser Ebene nicht sichergestellt. Falls eine Anwendung eine zuverlässige Übertragung benötigt, übernimmt das meist ein Protokoll auf einer höheren Ebene.
TCP sorgt für eine zuverlässige Verbindung
TCP stellt Anwendungen einen zuverlässigen und geordneten Datenstrom zur Verfügung. Vor der eigentlichen Datenübertragung wird eine Verbindung zwischen den beiden Kommunikationspartnern aufgebaut.
TCP erkennt unter anderem verlorene Daten und kann sie erneut übertragen lassen. Sequenznummern sorgen dafür, dass die Daten in der richtigen Reihenfolge an die Anwendung weitergegeben werden.
Das ist beispielsweise für Webseiten, Dateiübertragungen oder viele E-Mail-Dienste sinnvoll. Fehlende oder vertauschte Daten könnten dort das Ergebnis unbrauchbar machen.
TCP verwendet außerdem Portnummern. Sie helfen dem Betriebssystem dabei, eingehende Daten der richtigen Anwendung oder dem richtigen Dienst zuzuordnen.
UDP verzichtet auf die TCP-Verbindungslogik
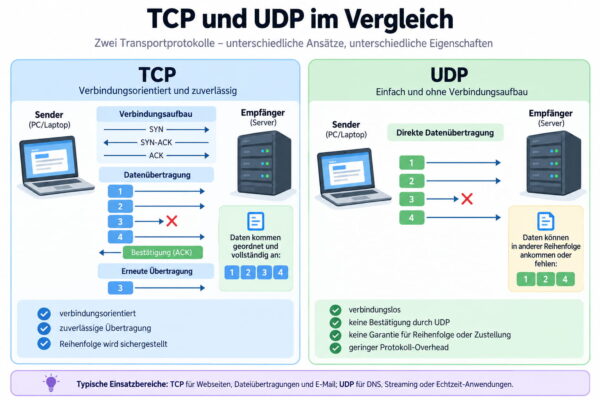
Das User Datagram Protocol UDP arbeitet anders als TCP. Eine klassische Verbindung mit Bestätigung und geordneter Zustellung wird nicht aufgebaut. UDP selbst garantiert weder die Zustellung noch die Reihenfolge der übertragenen Datagramme.
Dadurch ist das Protokoll vergleichsweise schlank. Anwendungen können selbst entscheiden, ob verlorene Daten erneut benötigt werden oder ob sie einfach mit den nächsten Daten weitermachen.
UDP wird deshalb bei unterschiedlichen Anwendungen eingesetzt. Klassische DNS-Abfragen verwenden häufig UDP. Auch Sprach- und Videodienste können von einer Übertragung profitieren, bei der eine verspätete Wiederholung einzelner Daten weniger sinnvoll wäre als ein kontinuierlicher Datenstrom.
Die Aussage „UDP ist schneller als TCP“ greift allerdings zu kurz. UDP besitzt weniger eigene Mechanismen, doch die tatsächliche Geschwindigkeit hängt von der Anwendung und dem verwendeten Netzwerk ab.
Ein interessantes Beispiel ist QUIC. Dieses moderne Transportprotokoll verwendet UDP als Grundlage, ergänzt aber selbst Funktionen für zuverlässige Datenübertragung, mehrere parallele Datenströme und verschlüsselte Verbindungen.
TCP und UDP im direkten Vergleich
TCP und UDP übernehmen beide den Transport von Daten zwischen Anwendungen, arbeiten dabei aber nach unterschiedlichen Prinzipien. TCP stellt einen zuverlässigen, geordneten Datenstrom bereit. UDP verschickt dagegen einzelne Datagramme, ohne selbst zu garantieren, dass sie ankommen oder in der ursprünglichen Reihenfolge verarbeitet werden.
Das bedeutet allerdings nicht, dass TCP grundsätzlich langsam und UDP grundsätzlich schnell ist. TCP übernimmt mehr Aufgaben direkt im Transportprotokoll. Bei UDP entscheidet die jeweilige Anwendung, welche zusätzlichen Mechanismen sie benötigt. QUIC zeigt beispielsweise, dass sich auf Basis von UDP trotzdem eine zuverlässige und verschlüsselte Übertragung aufbauen lässt.
| Merkmal | TCP | UDP |
|---|---|---|
| Verbindungsaufbau | Ja | Nein |
| Datenmodell | Bytestrom | Einzelne Datagramme |
| Reihenfolge | Wird sichergestellt | Nicht garantiert |
| Erneute Übertragung verlorener Daten | Durch TCP | Nicht durch UDP selbst |
| Bestätigung empfangener Daten | Bestandteil der TCP-Übertragung | Nicht Bestandteil von UDP |
| Typische Verwendung | Webseiten über HTTP/1.1 oder HTTP/2, E-Mail, Dateiübertragungen | DNS, Sprach- und Echtzeitdienste, Grundlage für QUIC |
| Protokoll-Overhead | Höher | Geringer |
Welches Protokoll besser geeignet ist, hängt deshalb von der Anwendung ab. Bei einer Dateiübertragung müssen die Daten vollständig und in der richtigen Reihenfolge ankommen. Bei Echtzeitanwendungen kann es dagegen sinnvoller sein, mit aktuellen Daten weiterzuarbeiten, statt auf eine verspätete Wiederholung zu warten.
Auch die Anwendung entscheidet mit: UDP schließt zuverlässige Übertragung nicht aus. Die dafür notwendigen Funktionen liegen dann nur nicht im UDP-Protokoll selbst.
DNS macht aus Namen erreichbare Ziele
Menschen merken sich www.example.com leichter als eine IP-Adresse. Das Domain Name System, kurz DNS, übernimmt deshalb die Namensauflösung.
Will eine Anwendung einen Server über seinen Namen erreichen, benötigt sie normalerweise zuerst dessen IP-Adresse. Der zuständige DNS-Resolver beantwortet diese Anfrage oder fragt weitere DNS-Server ab.
DNS kennt verschiedene Arten von Einträgen. Zu den bekanntesten gehören:
- A: ordnet einem Namen eine IPv4-Adresse zu
- AAAA: ordnet einem Namen eine IPv6-Adresse zu
- CNAME: verweist auf einen anderen Namen
- MX: nennt Mailserver für eine Domain
Viele DNS-Antworten werden zwischengespeichert. Deshalb muss dein Rechner nicht bei jedem einzelnen Webseitenaufruf erneut die komplette Namensauflösung durchführen.
Klassisches DNS kann über UDP oder TCP übertragen werden. Mit DNS over HTTPS (DoH) und DNS over TLS (DoT) gibt es zusätzlich Verfahren, bei denen die DNS-Kommunikation zwischen Client und Resolver verschlüsselt wird.
DHCP verteilt Netzwerkeinstellungen automatisch
Damit ein Gerät in einem IPv4-Netzwerk kommunizieren kann, benötigt es passende Netzwerkeinstellungen. Dazu gehören typischerweise eine IP-Adresse, die Netzmaske beziehungsweise das Netzwerkpräfix, ein Standardgateway und mindestens ein DNS-Server.
In vielen Heimnetzen übernimmt diese Aufgabe DHCP, das Dynamic Host Configuration Protocol. Der DHCP-Server befindet sich meistens im Router.
Ein neues Gerät fragt nach einer Konfiguration und erhält die benötigten Einstellungen für einen bestimmten Zeitraum. Diese zeitlich begrenzte Zuweisung wird als Lease bezeichnet.
Ohne DHCP müsstest du die Netzwerkkonfiguration auf jedem Gerät manuell eintragen. Das ist bei kleinen Spezialnetzen möglich, im normalen Heimnetz aber unnötig aufwendig.
Bei IPv6 sieht die Adresskonfiguration etwas anders aus. Geräte können unter anderem Stateless Address Autoconfiguration, kurz SLAAC, verwenden. DHCPv6 steht ebenfalls zur Verfügung, ist aber nicht zwingend für jede IPv6-Konfiguration erforderlich.
HTTP, HTTPS und TLS beim Aufruf von Webseiten
HTTP steht für Hypertext Transfer Protocol. Browser und Webserver verwenden es, um Anfragen und Antworten auszutauschen. Dabei werden beispielsweise HTML-Dateien, Bilder, CSS-Dateien oder Daten einer Webanwendung übertragen.
Bei modernen Webseiten kommt fast immer HTTPS zum Einsatz. Die Kommunikation läuft dabei geschützt über TLS. TLS stellt unter anderem Verschlüsselung und Integritätsschutz bereit und ermöglicht dem Client die Überprüfung der Identität des Servers anhand seines Zertifikats.
Die frühere Bezeichnung SSL taucht im Alltag weiterhin auf, bezeichnet aber veraltete Vorgänger von TLS. Bei aktuellen Systemen sollte deshalb von TLS gesprochen werden.
Auch bei HTTP selbst gibt es verschiedene Generationen. HTTP/1.1 und HTTP/2 werden üblicherweise über TCP genutzt. HTTP/3 verwendet dagegen QUIC als Transportprotokoll.
QUIC basiert auf UDP und integriert moderne Mechanismen für verschlüsselte Verbindungen und parallele Datenströme. HTTP/3 kann dadurch vermeiden, dass Probleme in einem einzelnen Datenstrom automatisch andere parallele HTTP-Datenströme derselben Verbindung ausbremsen.
TLS 1.3 ist die aktuelle TLS-Protokollversion. Die IETF hat die Spezifikation 2026 in einer überarbeiteten RFC neu veröffentlicht. Für den normalen Nutzer ändert das nichts an der Bedienung: Browser und Server handeln die unterstützten Verfahren automatisch aus.
SMTP, IMAP und POP3 regeln den E-Mail-Verkehr
Beim Versand und Abruf von E-Mails kommen unterschiedliche Netzwerkprotokolle zum Einsatz. Ein einziges „E-Mail-Protokoll“ gibt es deshalb nicht.
SMTP steht für Simple Mail Transfer Protocol. Es wird für die Übertragung ausgehender E-Mails verwendet, unter anderem zwischen Mailservern. Auch ein Mailprogramm reicht ausgehende Nachrichten über einen entsprechenden Mail-Submission-Dienst ein.
Für den Zugriff auf bereits vorhandene Nachrichten sind vor allem IMAP und POP3 bekannt.
IMAP lässt die Nachrichten grundsätzlich auf dem Server und ermöglicht das Verwalten von Ordnern, Nachrichtenstatus und E-Mails auf mehreren Geräten. Moderne IMAP-Versionen unterstützen auch die Synchronisation nach einer zeitweise unterbrochenen Verbindung.
POP3 ist stärker auf das Abrufen von Nachrichten aus einem Postfach ausgerichtet. Je nach Einstellung können Nachrichten nach dem Herunterladen auf dem Server bleiben oder entfernt werden.
Für heutige Postfächer mit Smartphone, Notebook und mehreren Mailprogrammen ist IMAP in der Regel die flexiblere Lösung.
SMB, SSH und Dateiübertragung im Netzwerk
In Windows-Netzwerken begegnet dir häufig SMB, der Server Message Block. Das Protokoll wird unter anderem für Datei- und Druckerfreigaben verwendet.
Öffnest du im Explorer eine Freigabe auf einem anderen Windows-PC oder einem kompatiblen Dateiserver, läuft die Kommunikation typischerweise über SMB. Moderne Windows-Versionen verwenden SMB direkt über TCP/IP, normalerweise über TCP-Port 445.
Für die Administration entfernter Rechner und Server ist SSH verbreitet. Secure Shell stellt einen geschützten Kanal über ein unsicheres Netzwerk bereit und wird vor allem für Fernzugriffe, Kommandozeilensitzungen und andere administrative Aufgaben verwendet.
Auch SFTP basiert auf SSH. Trotz des ähnlichen Namens ist SFTP nicht einfach eine verschlüsselte Variante des klassischen FTP-Protokolls.
Das ältere FTP kann Dateien zwischen Client und Server übertragen, verschlüsselt die Verbindung in seiner ursprünglichen Form aber nicht. Für Übertragungen über nicht vertrauenswürdige Netze sind deshalb verschlüsselte Verfahren wie SFTP oder entsprechend abgesichertes FTPS die bessere Wahl.
ARP, Neighbor Discovery und ICMP im lokalen Netzwerk
Einige Netzwerkprotokolle arbeiten so unauffällig, dass du sie im Alltag kaum bemerkst. Trotzdem werden sie ständig gebraucht.
Bei IPv4 hilft ARP dabei, zu einer bekannten IPv4-Adresse im lokalen Netzwerk die passende Hardwareadresse der Netzwerkschnittstelle zu ermitteln. Erst dann kann ein Ethernet-Frame innerhalb dieses lokalen Netzwerksegments gezielt zugestellt werden.
IPv6 verwendet für vergleichbare und weitere Aufgaben Neighbor Discovery. Dieses Verfahren basiert auf ICMPv6 und übernimmt unter anderem die Erkennung von Nachbarn und Routern.
ICMP selbst wird für Kontroll- und Fehlermeldungen rund um IP eingesetzt. Meldungen können beispielsweise darauf hinweisen, dass ein Ziel nicht erreichbar ist oder dass ein Paket auf seinem Weg nicht weitergeleitet werden konnte.
Auch das bekannte Programm ping nutzt ICMP-Echo-Nachrichten. Ein fehlender Ping-Antwort bedeutet allerdings nicht automatisch, dass das Ziel komplett unerreichbar ist. Firewalls oder Server können solche Anfragen gezielt blockieren.
Was passiert beim Aufruf einer Webseite?
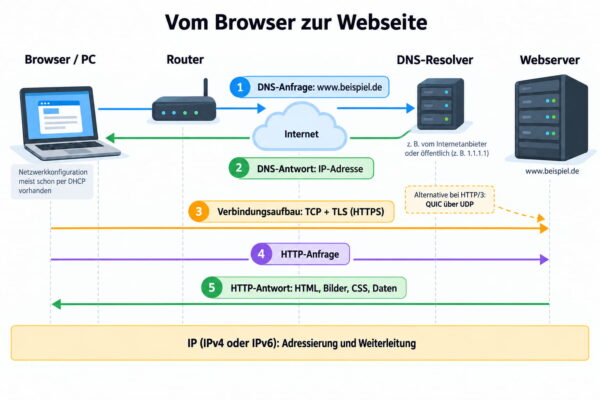
An einem einfachen Webseitenaufruf lässt sich das Zusammenspiel der Netzwerkprotokolle gut erkennen. Dein PC besitzt zu diesem Zeitpunkt normalerweise bereits eine gültige Netzwerkkonfiguration, die er beispielsweise per DHCP erhalten hat.
Gibst du eine Webadresse ein, prüft der Browser zunächst, ob die benötigte IP-Adresse bereits bekannt oder im Cache vorhanden ist. Falls nicht, wird der Name über DNS aufgelöst.
Danach baut der Browser die Verbindung zum Webserver auf. Bei HTTP/1.1 oder HTTP/2 geschieht das typischerweise über TCP. Eine HTTPS-Verbindung wird zusätzlich mit TLS geschützt.
Unterstützen Browser und Server HTTP/3, kann stattdessen QUIC über UDP verwendet werden. QUIC übernimmt dabei Funktionen, die bei älteren HTTP-Versionen TCP und TLS gemeinsam bereitstellen.
IP sorgt anschließend dafür, dass die Daten zwischen den beteiligten Netzwerken weitergeleitet werden. In deinem Heimnetz werden die IP-Pakete für die Übertragung beispielsweise in Ethernet- oder WLAN-Frames eingebettet.
Auf dem Rückweg geschieht dasselbe in umgekehrter Richtung. Der Browser erhält die HTTP-Antwort, verarbeitet die übertragenen Inhalte und stellt daraus die Webseite dar.
Der sichtbare Vorgang dauert oft nur einen kurzen Moment, technisch sind daran aber mehrere voneinander unabhängige Protokolle beteiligt.
Netzwerkprotokolle und Sicherheit
Ein Netzwerkprotokoll ist nicht automatisch sicher oder unsicher. Entscheidend ist, welche Schutzmechanismen vorgesehen sind und wie sie eingesetzt werden.
TLS schützt beispielsweise zahlreiche Anwendungsprotokolle durch Verschlüsselung, Integritätsschutz und Authentifizierung. HTTPS verwendet TLS für Webverbindungen. E-Mail-, Verzeichnis- und andere Dienste können TLS ebenfalls einsetzen.
Eine HTTPS-Verbindung bedeutet allerdings nicht, dass der Inhalt einer Webseite vertrauenswürdig ist. Sie zeigt zunächst, dass die Verbindung zum durch das Zertifikat bestätigten Server geschützt aufgebaut wurde. Auch eine betrügerische Webseite kann HTTPS verwenden.
DoH und DoT schützen DNS-Anfragen auf dem Weg zu einem DNS-Resolver vor einfachem Mitlesen und Manipulieren. Die spätere Verbindung zum aufgelösten Server wird dadurch jedoch nicht unsichtbar.
Im WLAN schützen WPA2 oder WPA3 die Funkverbindung zwischen deinen Geräten und dem Access Point. Diese Absicherung ersetzt keine Ende-zu-Ende-Verschlüsselung wie TLS.
Für ein Heimnetz bedeutet das: Mehrere Sicherheitsmechanismen greifen an unterschiedlichen Stellen ineinander. Ein stark abgesichertes WLAN kann eine unverschlüsselte Anwendung nicht nachträglich sicher machen.
Was sind Ports und was haben sie mit Protokollen zu tun?
IP-Adressen identifizieren Geräte beziehungsweise Netzwerkschnittstellen. Auf einem Computer laufen aber viele Netzwerkprogramme gleichzeitig. TCP und UDP verwenden deshalb Portnummern, damit das Betriebssystem Daten dem passenden Dienst zuordnen kann.
Ein Webserver ist beispielsweise häufig über Port 80 für HTTP und Port 443 für HTTPS erreichbar. DNS verwendet traditionell Port 53, während moderne Windows-Dateifreigaben über SMB normalerweise TCP-Port 445 nutzen.
Ein Port ist dabei kein eigenes Netzwerkprotokoll. Er ist eher eine Nummer innerhalb von TCP oder UDP, über die Anwendungen angesprochen werden.
Die bekannten Standardports sind auch keine technische Sperre. Ein Dienst kann grundsätzlich auf einer anderen Portnummer betrieben werden, wenn Client und Server entsprechend konfiguriert sind.
Netzwerkprotokolle unter Windows 11 selbst ansehen
Du musst keine spezielle Analysesoftware installieren, um einige Grundlagen deiner Netzwerkverbindung zu überprüfen. Windows 11 bringt mehrere passende Werkzeuge bereits mit.
Mit
ipconfig /allzeigt Windows ausführliche Informationen zu den Netzwerkadaptern an. Dort findest du unter anderem IPv4- und IPv6-Adressen, Standardgateway, DNS-Server und Angaben zur DHCP-Konfiguration.
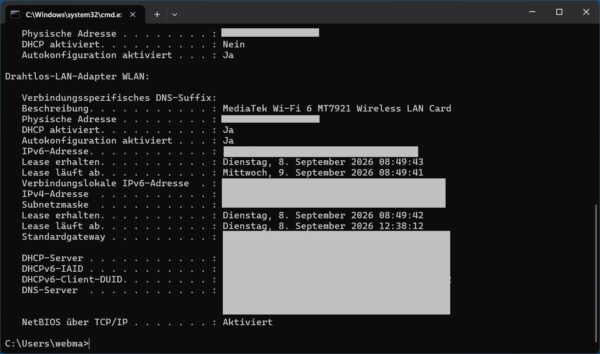
Für einen einfachen DNS-Test eignet sich beispielsweise:
nslookup www.microsoft.comDer Befehl zeigt, welcher DNS-Server die Anfrage beantwortet und welche Adresse für den Namen ermittelt wurde.
Mit
ping www.microsoft.comkannst du testen, ob der Name aufgelöst wird und ob das Ziel auf ICMP-Echo-Anfragen antwortet. Eine Zeitüberschreitung beweist allerdings nicht, dass der Server oder die Webseite ausgefallen ist.
Aktive TCP-Verbindungen und offene beziehungsweise wartende Ports zeigt:
netstat -anoDie letzte Spalte enthält die Prozess-ID. Über diese ID lässt sich im Task-Manager nachvollziehen, zu welchem Prozess eine Verbindung gehört.
Diese einfachen Werkzeuge reichen bereits aus, um DNS-Probleme, falsche Netzwerkeinstellungen oder unerwartete Verbindungen besser einzugrenzen.
Welche Netzwerkprotokolle sollte man als Einsteiger kennen?
Die Zahl existierender Protokolle ist riesig. Für das Verständnis eines normalen Heimnetzes brauchst du aber nur einen überschaubaren Grundstock.
Besonders hilfreich sind:
- IPv4 und IPv6 für Adressierung und Weiterleitung
- TCP und UDP für den Transport zwischen Anwendungen
- DNS für die Namensauflösung
- DHCP für die automatische Netzwerkkonfiguration
- HTTP, HTTPS und TLS für Webseiten und verschlüsselte Verbindungen
- SMTP und IMAP für E-Mail
- SMB für Datei- und Druckerfreigaben
- ICMP für Kontrollmeldungen und Netzwerkdiagnose
Wenn diese Begriffe sitzen, lassen sich viele weitere Protokolle leichter einordnen. MQTT, SIP, NTP, SNMP, WireGuard oder andere Spezialprotokolle bauen auf denselben grundlegenden Prinzipien auf.
Fazit: Die wichtigsten Netzwerkprotokolle zuerst verstehen
Für den Einstieg musst du keine langen Listen mit Abkürzungen auswendig lernen. Wichtiger ist das Verständnis, dass verschiedene Netzwerkprotokolle jeweils eine klar abgegrenzte Aufgabe übernehmen und gemeinsam eine Verbindung ermöglichen.
Als Grundlage reichen zunächst IP, TCP und UDP sowie DNS, DHCP, HTTP und TLS. Wer danach noch SMB, SMTP, IMAP und ICMP einordnen kann, versteht bereits einen großen Teil der Vorgänge, die täglich im Heimnetz und Internet ablaufen.
Mit ipconfig, nslookup, ping und netstat kannst du dieses Wissen direkt unter Windows 11 anwenden. Damit werden Netzwerkfehler weniger abstrakt, weil du besser erkennst, auf welcher Ebene eine Verbindung scheitert.